Il 9 ottobre 2025, l’European Data Protection Board (EDPB) e la Commissione Europea hanno pubblicato la bozza delle prime linee guida congiunte per chiarire il rapporto tra il Digital Markets Act (DMA) e il Regolamento Generale sulla Protezione dei Dati (GDPR).
Si tratta di un passo strategico e inedito: per la prima volta, le due istituzioni europee collaborano per fornire un quadro interpretativo comune che aiuti piattaforme, imprese e cittadini a orientarsi meglio tra due normative cardine dell’ecosistema digitale europeo.
Perché servivano linee guida congiunte
Il DMA e il GDPR condividono l’obiettivo di rendere l’ambiente digitale più equo, trasparente e sicuro, ma si applicano ad ambiti diversi:
- il GDPR tutela i diritti e la privacy delle persone fisiche nel trattamento dei dati personali;
- il DMA regola il comportamento dei grandi operatori digitali – i cosiddetti gatekeeper – per garantire una concorrenza leale e prevenire pratiche abusive.
Le nuove linee guida congiunte in consultazione mirano a chiarire come le due normative possano applicarsi simultaneamente, evitando sovrapposizioni o conflitti interpretativi e offrendo maggiore certezza giuridica agli operatori del mercato digitale europeo.
Consenso e combinazione dei dati: nuove precisazioni per i gatekeeper
Uno dei temi centrali riguarda l’uso e la combinazione dei dati personali tra servizi diversi gestiti da uno stesso gatekeeper.
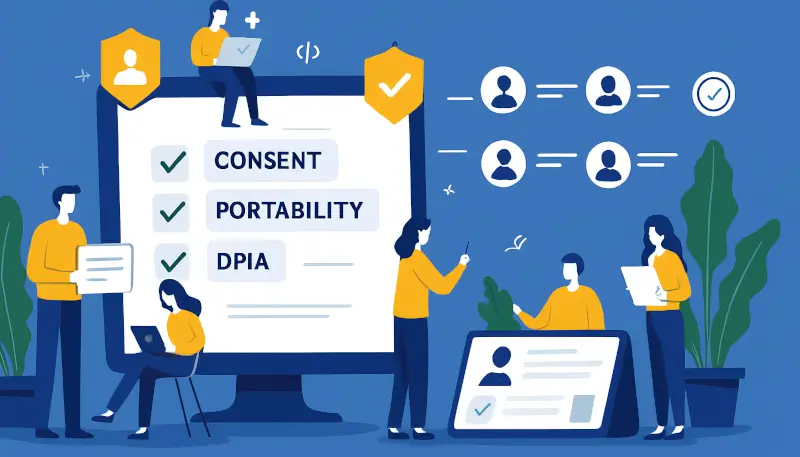
Le linee guida chiariscono che tale combinazione o riutilizzo è consentita solo in presenza di una base giuridica valida ai sensi del GDPR, in particolare del consenso libero, specifico e informato.
Il DMA, da parte sua, prevede specifici obblighi (articoli 6 e 7 del regolamento) che limitano l’uso incrociato dei dati raccolti da servizi diversi, salvo consenso espresso dell’utente.
Viene così rafforzata la sinergia tra i due regolamenti: i gatekeeper dovranno garantire meccanismi di scelta effettiva, evitare dark pattern e assicurare la piena trasparenza nella gestione e nella revoca del consenso.
Portabilità, accesso e interoperabilità
Un altro punto di contatto tra DMA e GDPR riguarda la portabilità dei dati, l’accesso ai dati da parte di terzi e l’interoperabilità dei servizi.
Le linee guida in bozza illustrano come i gatekeeper dovranno:
- consentire la migrazione dei dati personali tra servizi concorrenti, nel rispetto dei principi di sicurezza e minimizzazione previsti dal GDPR;
- favorire l’integrazione di app, store e piattaforme di terze parti, senza compromettere la protezione dei dati;
- garantire che l’interoperabilità dei servizi di messaggistica non comporti rischi di re-identificazione o perdita di riservatezza, anche mediante valutazioni d’impatto (DPIA) adeguate.
Questi principi mirano a facilitare la concorrenza e l’innovazione, assicurando al tempo stesso la tutela dei diritti fondamentali degli utenti.
Impatto su imprese, utenti e mercato digitale
Per le imprese digitali, le linee guida rappresentano un passo verso una compliance più armonizzata e una maggiore chiarezza sugli obblighi derivanti da DMA e GDPR.
Gli utenti, dal canto loro, ne trarranno vantaggio attraverso:
- un maggiore controllo sui propri dati,
- più trasparenza nelle pratiche delle piattaforme,
- e meno asimmetrie di potere nei confronti dei giganti del web.
Nel complesso, queste linee guida rafforzano la visione di un mercato digitale europeo più competitivo, sicuro e basato sulla fiducia.
Consultazione pubblica e prossimi passi
La bozza delle linee guida EDPB–Commissione è attualmente in consultazione pubblica fino al 4 dicembre 2025.
Tutti gli stakeholder (aziende, ricercatori e cittadini ) possono inviare le proprie osservazioni tramite il portale ufficiale della Commissione Europea sul DMA.
Il testo finale è previsto per il 2026, una volta integrate le osservazioni ricevute.
Parallelamente, l’EDPB ha annunciato l’avvio dei lavori su nuove linee guida congiunte relative all’interazione tra AI Act e GDPR, in collaborazione con l’AI Office della Commissione Europea.
La pubblicazione di queste linee guida in consultazione segna un passo concreto verso una governance digitale europea più coerente e coordinata.
Per le aziende che operano nel settore digitale, diventa essenziale:
- rivedere i processi di raccolta e gestione del consenso,
- garantire la portabilità e l’interoperabilità dei dati in sicurezza,
- e aggiornare le valutazioni d’impatto privacy alla luce dei nuovi orientamenti.
Un approccio proattivo alla conformità non è solo una necessità normativa, ma anche un vantaggio competitivo in un mercato digitale europeo sempre più integrato e basato sulla fiducia.