Tutto quello che devi sapere per distinguere e redigere correttamente le due informative fondamentali per il tuo sito web
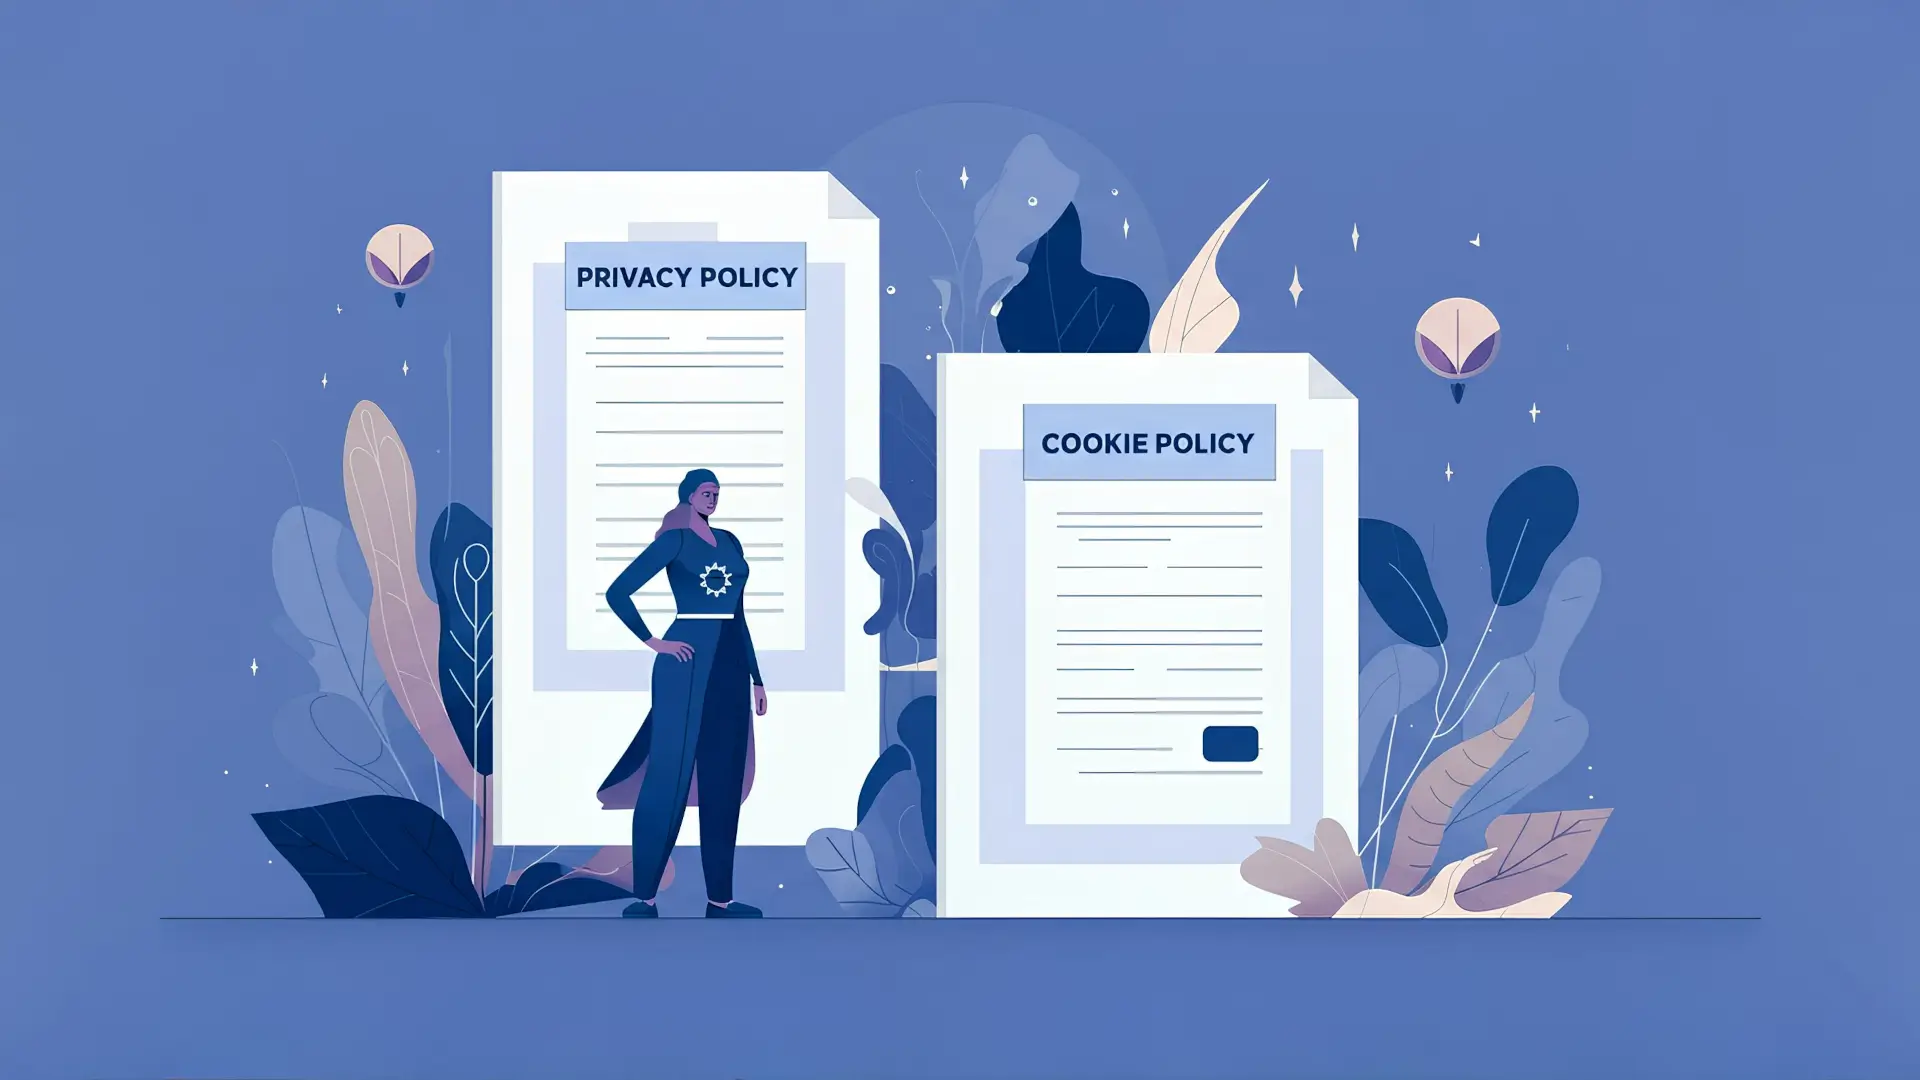
Chi gestisce un sito web ha l’obbligo di informare gli utenti sul trattamento dei dati personali e sull’uso dei cookie. Per farlo, deve predisporre due documenti ben distinti: la privacy policy e la cookie policy. Nonostante vengano spesso confuse o unite in un unico testo, hanno scopi, contenuti e vincoli giuridici differenti. Comprendere la differenza tra questi due strumenti è essenziale per essere conformi al GDPR ed evitare sanzioni.
Cos’è la privacy policy e cosa deve contenere
La privacy policy è il documento principale attraverso cui il titolare del trattamento spiega agli utenti come vengono trattati i loro dati personali. È richiesta ogni volta che un sito raccoglie dati identificabili, come nome, email, numero di telefono, indirizzo IP o dati relativi al comportamento online.
Secondo l’art. 13 del GDPR, la privacy policy deve contenere informazioni dettagliate su chi tratta i dati, perché li tratta, quali dati vengono raccolti, su quale base giuridica si fonda il trattamento, a chi possono essere comunicati, per quanto tempo vengono conservati e quali sono i diritti riconosciuti all’interessato.
Il linguaggio utilizzato deve essere semplice, accessibile e comprensibile da chiunque. Inoltre, il documento deve essere facilmente raggiungibile da ogni pagina del sito, ad esempio tramite un link nel footer.
La privacy policy riguarda tutti i trattamenti di dati effettuati, indipendentemente dal fatto che vengano raccolti attivamente (tramite form) o passivamente (con tecnologie web).
Cos’è la cookie policy e a cosa serve
La cookie policy è il documento che illustra all’utente quali cookie vengono utilizzati dal sito, quali informazioni raccolgono, per quali finalità e come è possibile gestirli. A differenza della privacy policy, la cookie policy si concentra solo su una specifica categoria di strumenti di tracciamento.
I cookie possono essere tecnici (necessari al funzionamento del sito), analitici (per misurare il traffico) o di profilazione (per personalizzare contenuti o pubblicità).
Il GDPR, insieme alla Direttiva ePrivacy, stabilisce che per tutti i cookie non tecnici è necessario ottenere il consenso dell’utente prima di attivarli.
Questo avviene attraverso un banner che deve comparire alla prima visita sul sito.
La cookie policy deve elencare i cookie in uso, indicare se sono di prima o terza parte, specificare la loro durata, spiegare come disabilitarli o revocare il consenso e, se necessario, includere i link alle privacy policy dei fornitori terzi (es. Google, Facebook).
Una gestione corretta dei cookie è indispensabile per rispettare il principio di trasparenza e il diritto dell’utente di decidere cosa autorizzare.
Differenze chiave tra privacy policy e cookie policy
Sebbene siano entrambe obbligatorie, la privacy policy e la cookie policy non possono essere trattate come un unico documento. La prima riguarda l’intero trattamento dei dati personali, la seconda si focalizza esclusivamente sui cookie e strumenti affini.
Un’altra differenza importante riguarda la raccolta del consenso: nel caso dei cookie di profilazione, il consenso deve essere preventivo e tecnicamente gestito (es. con piattaforme di gestione del consenso), mentre per i trattamenti disciplinati dalla privacy policy, il consenso può essere espresso tramite form, checkbox o contratti.
È consigliabile mantenere i due documenti separati, o almeno suddividere chiaramente le sezioni in un unico contenuto strutturato. Questa distinzione agevola l’utente nella lettura e facilita l’aggiornamento in caso di modifiche tecniche.
Quando sono necessarie entrambe le informative: casi pratici
Tutti i siti che raccolgono dati tramite moduli di contatto, newsletter o sistemi di pagamento devono predisporre una privacy policy.
Se il sito utilizza cookie per analisi, marketing o social media, è obbligatorio predisporre anche la cookie policy e attivare un banner conforme alla normativa.
Esempi:
- Un e-commerce deve fornire la privacy policy per informare su come gestisce dati di clienti e ordini, e la cookie policy per spiegare l’uso di strumenti pubblicitari.
- Un sito vetrina con form contatto e Google Analytics necessita di entrambi i documenti.
- Anche un semplice blog che incorpora video YouTube può rientrare nell’obbligo se i contenuti incorporati installano cookie traccianti.
Cosa rischia chi non è in regola
Il mancato rispetto degli obblighi informativi può portare a conseguenze rilevanti. Il Garante può imporre sanzioni fino a 20 milioni di euro o al 4% del fatturato mondiale annuo.
Le violazioni più comuni sono: cookie installati senza consenso, informative generiche o non accessibili, mancanza del meccanismo di revoca.
Oltre all’aspetto sanzionatorio, una gestione poco trasparente dei dati può compromettere la fiducia dell’utente e l’immagine del sito. È dunque importante non sottovalutare la redazione corretta dei due documenti.
Privacy policy e cookie policy svolgono ruoli complementari e devono essere trattate con attenzione. Separarle, aggiornarle regolarmente e renderle chiare e accessibili è un passo fondamentale per garantire la conformità al GDPR e costruire un rapporto di fiducia con i visitatori del proprio sito.
Adeguarsi non è solo una questione normativa: è una scelta di responsabilità digitale.
Vuoi essere sicuro che il tuo sito rispetti davvero il GDPR? Richiedi una consulenza gratuita