Installare un’estensione su Visual Studio Code è diventato un gesto automatico: un clic, un tema nuovo, una scorciatoia in più, e via. Proprio questa abitudine, però, sta diventando un bersaglio sempre più appetibile per chi vuole entrare “dalla porta di servizio” nei PC degli sviluppatori e quindi, a cascata, nei progetti e nei siti web che quegli sviluppatori gestiscono.
Negli ultimi giorni è emersa una campagna particolarmente insidiosa individuata dai ricercatori di ReversingLabs: 19 estensioni malevole pubblicate sul VS Code Marketplace avrebbero nascosto malware dentro le cartelle delle dipendenze, riuscendo a eludere controlli e ispezioni superficiali. La campagna, secondo i ricercatori, sarebbe attiva da febbraio 2025 ed è stata scoperta il 2 dicembre 2025.

Cosa rende questo attacco diverso dal “solito” malware
Qui non parliamo del classico file palesemente sospetto. Gli attaccanti hanno sfruttato un punto cieco molto umano: la fiducia implicita che riponiamo nelle dipendenze e, più in generale, in ciò che “sembra standard” dentro un pacchetto.
Il cuore della tecnica sta nel fatto che le estensioni VS Code includono spesso una cartella node_modules con librerie già pronte. In questa campagna gli attori malevoli hanno “impacchettato” una versione manomessa di un pacchetto npm legittimo e molto diffuso (tra cui viene citato path-is-absolute), aggiungendo file e logica malevola solo all’interno dell’estensione, senza alterare il pacchetto originale su npm. Risultato: a un controllo veloce, tutto sembra normale e “con nomi familiari”.

Il trucco del finto PNG
Per nascondere ulteriormente il payload, gli aggressori hanno usato un file chiamato banner.png: apparentemente un’immagine innocua (tipica dei contenuti “di vetrina” di un’estensione), ma in realtà un archivio camuffato che contiene componenti malevoli.
La catena descritta dalle analisi è, in sintesi:
- all’avvio di VS Code viene eseguita la parte compromessa della dipendenza;
- questa logica decodifica un dropper JavaScript contenuto in un file chiamato lock, offuscato con tecniche come base64 e inversione della stringa;
- il dropper recupera il contenuto dal finto PNG e avvia due binari sfruttando cmstp.exe (un componente di Windows spesso abusato come tecnica “living off the land”); tra i payload risulta anche un trojan in Rust, ancora in fase di analisi per le capacità complete;
In alcune varianti, viene segnalato anche l’uso di dipendenze alternative (es. @actions/io) e metodi di occultamento diversi (binari spezzati in file .ts e .map invece che in un PNG).
Perché dovrebbe interessare chi si occupa di siti web
Perché lo “sviluppatore compromesso” è spesso il modo più rapido per arrivare al resto:
- token Git/GitHub, chiavi SSH, credenziali FTP/hosting, cookie di sessione, variabili d’ambiente;
- accesso ai repository e possibilità di introdurre modifiche nel codice (backdoor, webshell, skimmer, redirect);
- compromissione della supply chain: se il codice viene pubblicato o distribuito, il problema può propagarsi.
In altre parole: anche se il tuo server è aggiornato e il sito è ben configurato, un ambiente di sviluppo infetto può trasformare la sicurezza in un castello di carte.
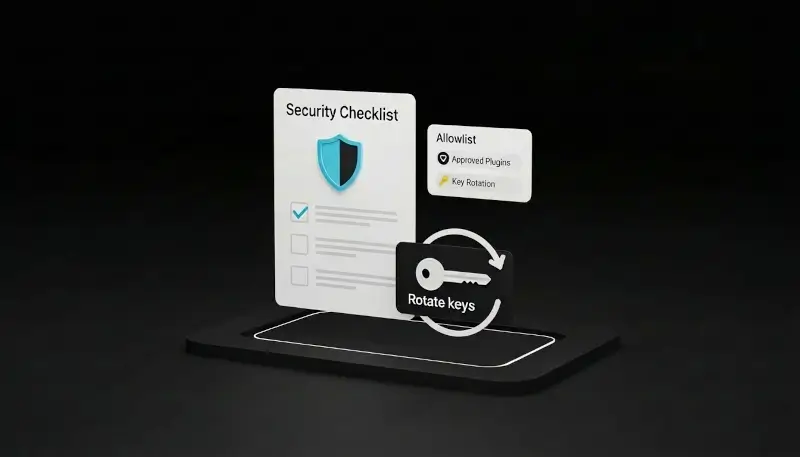
Cosa fare, in pratica
Senza allarmismi, ma con disciplina:
- Riduci le estensioni al minimo: ogni estensione è software che gira con privilegi nel tuo flusso di lavoro.
- Controlla autore e reputazione: publisher verificati, storico di versioni, repository pubblico, issue/feedback. Diffida da estensioni “nuove” (es. 1.0.0) e senza traccia di manutenzione.
- Occhio ai pacchetti “di contorno”: temi, icone e utility banali sono perfetti come cavallo di Troia.
- In azienda: crea una allowlist di estensioni approvate e replica interna dove possibile.
- Ruota credenziali e token se sospetti di aver installato estensioni malevole, e avvia una scansione endpoint: le estensioni segnalate, secondo quanto riportato, sono state rimosse dal marketplace dopo la notifica a Microsoft, ma chi le ha installate deve considerare l’host potenzialmente esposto.
La lezione è semplice: oggi la sicurezza del sito passa anche (e soprattutto) dalla sicurezza degli strumenti con cui quel sito viene costruito.
Non aspettare l’incidente: rafforza il tuo sito adesso. Scopri i servizi di Sito Web Sicuro
Fonti:
VS Code extensions contain trojan-laden fake image | ReversingLabs
Malicious VSCode Marketplace extensions hid trojan in fake PNG file| bleepingcomputer
Malicious VS Code Extensions Hide Malware in PNG Files | eSecurity Planet