L’Italia compie un passo storico nel panorama della cybersicurezza internazionale: Leonardo e Almaviva sono state riconosciute come prime CNA italiane (CVE Numbering Authority), diventando ufficialmente abilitate ad assegnare codici CVE (Common Vulnerabilities and Exposures) alle vulnerabilità scoperte nei propri prodotti e soluzioni.
Si tratta della prima volta che realtà italiane entrano nel circuito globale del CVE Program, un segnale di maturità e trasparenza che rafforza la posizione del Paese nel sistema internazionale di sicurezza informatica.
Cos’è una CNA e perché è importante
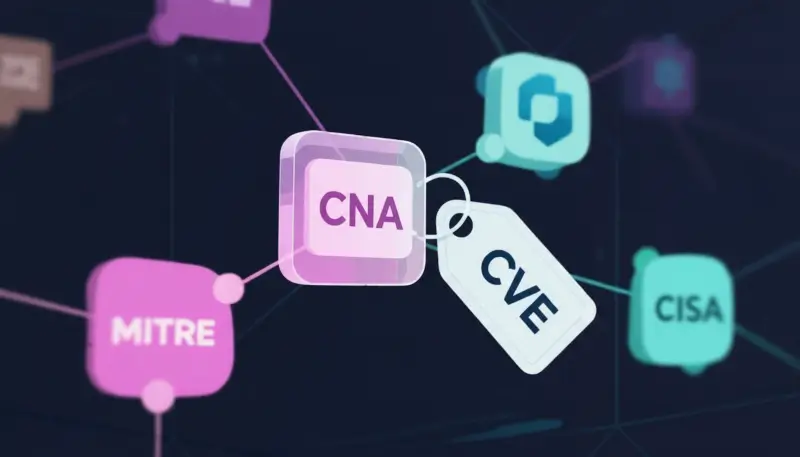
Una CNA (CVE Numbering Authority) è un’entità autorizzata dal CVE Program ad assegnare identificatori CVE a vulnerabilità pubblicamente divulgate all’interno di un ambito specifico (ad esempio prodotti, servizi o componenti di propria responsabilità).
Il sistema CVE è sponsorizzato dalla CISA, amministrato da MITRE e supervisionato dal CVE Board: una struttura collaborativa internazionale che mantiene aggiornata la mappa globale delle vulnerabilità informatiche. Diventare CNA significa entrare in un ecosistema di fiducia internazionale dove la condivisione tempestiva e trasparente delle informazioni è fondamentale per ridurre i rischi e accelerare la risposta agli incidenti di sicurezza.
Le prime CNA italiane: Leonardo e Almaviva
Con l’ingresso nel CVE Program, Leonardo (riconosciuta il 23 settembre 2025) e Almaviva (riconosciuta il 30 settembre 2025) diventano le prime CNA italiane ufficialmente registrate.
- Leonardo potrà assegnare identificatori CVE alle vulnerabilità individuate nel proprio prodotto Leonardo SC2.
- Almaviva potrà fare lo stesso per le vulnerabilità relative alle proprie soluzioni, tra cui Joshua CybeRisk Vision, Jiano, Sofia e Giotto.
Questo riconoscimento permette una maggiore autonomia nazionale nella gestione delle vulnerabilità e rafforza il coordinamento con le strutture italiane di cybersicurezza, come l’Agenzia per la Cybersicurezza Nazionale (ACN) e il CSIRT Italia, favorendo una cooperazione più stretta nel tempo.
Dalla sicurezza “chiusa” alla collaborazione trasparente
Per anni, la sicurezza informatica in Italia è stata caratterizzata da una gestione frammentata e poco condivisa.
L’introduzione di CNA nazionali segna un cambio di paradigma: si passa da una logica di “security by obscurity” a un modello di trasparenza e cooperazione internazionale, in linea con le migliori pratiche globali.
Con Leonardo e Almaviva come CNA, le vulnerabilità potranno essere gestite in modo coordinato, tracciabile e documentato, migliorando i tempi di risposta e la qualità delle informazioni condivise con la comunità di sicurezza.
CVD: il modello di gestione coordinata delle vulnerabilità
Alla base di questo approccio si trova il modello CVD (Coordinated Vulnerability Disclosure): un processo che permette a ricercatori e aziende di collaborare nella gestione delle vulnerabilità, garantendo che i dettagli tecnici non vengano divulgati prima della disponibilità di una correzione.
Il modello CVD favorisce un clima di fiducia reciproca, riduce il rischio di sfruttamenti pubblici e promuove la responsabilità condivisa nella protezione dei sistemi digitali. Le CNA svolgono un ruolo essenziale in questo meccanismo, assicurando che le vulnerabilità pubblicamente divulgate siano tracciate in modo coerente attraverso gli identificatori CVE.
Perché questo passo cambia il ruolo dell’Italia nella cybersicurezza
Con la nascita delle prime CNA italiane, l’Italia diventa parte attiva nella gestione strutturata delle vulnerabilità e nella collaborazione internazionale del CVE Program.
Questo cambiamento rafforza la credibilità del Paese nel campo della sicurezza digitale e crea nuove opportunità per il settore pubblico e privato: dalle grandi aziende alle PMI, che potranno beneficiare di una filiera di sicurezza più robusta, trasparente e integrata. È un segnale importante: la cybersicurezza nazionale non è più un tema tecnico per pochi, ma una responsabilità condivisa da tutto il sistema Paese.
Un futuro più sicuro e collaborativo
L’ingresso di Leonardo e Almaviva nel circuito CNA rappresenta un’evoluzione significativa: la sicurezza informatica italiana diventa più trasparente, collaborativa e riconosciuta a livello globale. Per le imprese, è il momento di seguire l’esempio: adottare politiche di vulnerability management, migliorare i tempi di reazione e costruire processi di segnalazione interna coerenti con gli standard internazionali.
Fonti:
CVE Program — Leonardo aggiunta come CNA (23 set 2025)