Negli ultimi giorni è comparso nel dark web un annuncio di vendita relativo ai dati di circa 40.000 utenti di un e-commerce italiano del settore salute e bellezza. Secondo la segnalazione, nel database ci sarebbero informazioni personali e di contatto, oltre a credenziali di accesso potenzialmente compromesse. Anche se l’azienda non è stata resa pubblica, il caso rientra in un trend ormai frequente: database di clienti italiani finiscono sul mercato criminale e vengono usati per truffe e accessi indebiti.
In questo articolo vediamo cosa significa davvero una vendita di dati nel dark web, quali rischi comporta per utenti e aziende e cosa fare subito per ridurre i danni.
Cosa è successo
È stata individuata una segnalazione di vendita su un forum del dark web: un attore criminale propone un archivio che riguarderebbe circa 40.000 utenti collegati a un e-commerce italiano di salute e bellezza. In base alla descrizione, il pacchetto includerebbe dati anagrafici e di contatto (ID cliente, nome, cognome, e-mail, indirizzi, telefono) e credenziali di accesso sotto forma di password o hash.
Serve prudenza: l’azienda non è stata nominata e, come spesso succede con annunci clandestini, autenticità e freschezza dei dati vanno verificate prima di parlare di conferma ufficiale.
Perché questi dati finiscono nel dark web
Di solito non c’è un’unica causa, ma una combinazione di falle e accessi illegittimi lungo la filiera e-commerce:
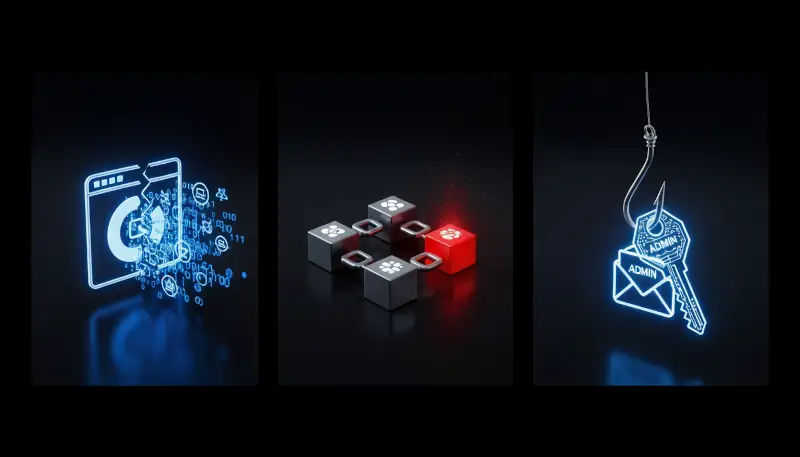
- Vulnerabilità della piattaforma: CMS o plugin non aggiornati, configurazioni errate o bug applicativi permettono l’esfiltrazione del database clienti.
- Supply chain compromessa: servizi esterni (pagamenti, CRM, logistica, marketing, help desk) possono diventare l’anello debole e aprire la strada ai dati dello shop.
- Credenziali admin rubate: phishing o malware “infostealer” sottraggono accessi privilegiati e consentono di copiare utenti e ordini senza sfruttare una falla evidente.
Dopo il furto, lo stesso database può essere venduto più volte o “riciclato” insieme a dati già trapelati. Non è un episodio isolato: in Italia casi recenti e pubblici, come quello di ePrice (marzo 2025), mostrano che anche grandi e-commerce possono finire nel mirino. Il messaggio è chiaro: chiunque gestisca dati clienti online deve considerare questa minaccia come concreta e continuativa.
Quali rischi reali per gli utenti
Quando un archivio con dati personali e credenziali finisce sul mercato criminale, gli impatti non sono teorici. I due rischi principali sono:
- Phishing mirato
Con nome, email, indirizzo e telefono reali, i criminali possono costruire messaggi molto credibili: finte notifiche di spedizione, richieste di pagamento “bloccato”, finti rimborsi o inviti a “verificare l’account”. Più dettagli veri hanno, più la truffa sembra autentica e aumenta la probabilità che qualcuno clicchi o inserisca dati su pagine false.
- Credential stuffing e furto account
Se nel pacchetto ci sono password o hash, il pericolo maggiore è il riutilizzo delle credenziali. Chi compra il database prova automaticamente la stessa coppia email/password su altri servizi (email, social, marketplace, home banking). È l’effetto domino tipico dei data breach: un singolo leak può aprire più account, soprattutto se si usa la stessa password ovunque.
Cosa fare subito se potresti essere coinvolto
- Cambia la password del sito coinvolto e rendila lunga e unica.
- Cambia anche le password riutilizzate altrove: è il modo migliore per bloccare il credential stuffing.
- Attiva l’autenticazione a più fattori (MFA), soprattutto su email e servizi critici.
- Diffida da email/SMS sospetti: non cliccare link, entra nel sito digitando l’indirizzo a mano.
- Monitora attività anomale (accessi recenti, ordini non tuoi, reset password inattesi).
Vuoi fare un controllo rapido? Prova il Password Checker di SitoWebSicuro e la nostra guida a password sicure e MFA.
Cosa devono fare le aziende
Per PMI ed e-commerce è un tema tecnico e legale insieme. Le priorità operative sono:
- Indagine e contenimento: ricostruire l’accaduto, chiudere la falla, isolare sistemi compromessi.
- Notifiche GDPR: se c’è rischio per gli utenti, va avvisato il Garante entro 72 ore da quando si è a conoscenza dell’incidente e, nei casi gravi, anche gli interessati.
- Reset e rotazione: forzare il cambio password degli utenti, chiudere le sessioni attive, ruotare chiavi e token esposti.
- Comunicazione trasparente: spiegare cosa è successo e cosa devono fare i clienti riduce danni e truffe successive.
Prevenzione minima consigliata:
- hashing robusto delle password (Argon2/bcrypt/scrypt),
- MFA obbligatoria per admin e staff,
- patching continuo e controllo plugin,
- WAF e hardening applicativo,
- monitoraggio log e alerting,
- dark web/credential monitoring per intercettare leak presto.
Vuoi sapere se il tuo sito espone vulnerabilità note o configurazioni rischiose? Prova il nostro Security Checker gratuito.
FAQ: Domande Frequenti
Come faccio a sapere se i miei dati sono nel dark web?
Non c’è certezza assoluta, ma puoi controllare la tua email su servizi affidabili e restare vigile su accessi o messaggi strani. Se hai dubbi, cambia password e attiva MFA.
Se la password è hashata sono al sicuro?
È meglio che in chiaro, ma non azzera il rischio: hash deboli o password comuni possono essere recuperati, e le credenziali possono comunque essere usate per tentativi automatizzati.
Posso rimuovere i miei dati dal dark web?
Purtroppo no in modo garantito. La difesa reale è ridurre l’impatto: password uniche, MFA e attenzione alle truffe.
Fonte: 40.000 utenti di una azienda di Salute e Bellezza sono in vendita nel Dark Web