Nel contesto di attacchi informatici in crescita, testare la sicurezza delle infrastrutture IT è essenziale. Il penetration test (pen test) è una simulazione di attacco, svolta da professionisti, che misura la resilienza di siti web, reti, applicazioni e ambienti cloud. Con un processo strutturato individua le falle, ne valuta l’impatto reale e indica azioni correttive prioritarie.
In questa guida di Sito Web Sicuro vedremo cos’è un pen test, le fasi operative, le metodologie e come effettuarlo per migliorare la sicurezza e supportare (correttamente) la conformità a GDPR, NIS2 e PCI DSS, quando applicabili.
Che cos’è un Penetration Test
Il penetration test (o pen test) è una procedura di sicurezza che simula un attacco realistico e autorizzato per individuare vulnerabilità prima che siano sfruttate. Un team di ethical hacker opera come farebbe un avversario, ma in modo controllato, per mettere alla prova la solidità delle difese digitali.
A differenza delle semplici scansioni automatiche, che elencano potenziali punti deboli, un pen test verifica se e come una vulnerabilità sia effettivamente sfruttabile, quantificandone l’impatto. I risultati confluiscono in un report tecnico con criticità, evidenze riproducibili e azioni correttive consigliate.
Esistono test mirati a applicazioni web/API, reti e infrastrutture, cloud e mobile/IoT. In tutti i casi l’obiettivo è fornire una misura concreta del rischio e una lista di priorità di intervento.

Perché è importante
Eseguire un pen test significa investire in prevenzione e consapevolezza. Vulnerabilità nuove emergono ogni giorno: una patch mancante, una configurazione errata o un errore umano possono aprire la strada a violazioni. Il pen test consente di anticipare questi rischi, riducendo la probabilità e l’impatto di incidenti.
Sul fronte compliance
- GDPR (art. 32): il pen test non è obbligatorio; rientra tra le misure tecniche e organizzative adeguate. Aiuta a dimostrare diligenza, ma non basta da solo a garantire conformità.
- NIS2: si applica a soggetti essenziali o importanti in settori specifici. Il pen test è parte di una gestione del rischio continua; non è un requisito universale unico.
- PCI DSS: per chi archivia/elabora/trasmette dati di carte di pagamento, il pen test è richiesto almeno annualmente e dopo cambiamenti significativi. Deve coprire interno ed esterno, livello rete e applicativo. Se usi il network segmentation per ridurre lo scope, la verifica della segmentazione è obbligatoria (almeno annuale e post-change). Importante: le ASV scans trimestrali non sono pen test e non li sostituiscono.
Il pen test è una leva di risk management: aiuta a conoscere i propri punti deboli, rafforzare le difese e aumentare la fiducia di clienti e partner.
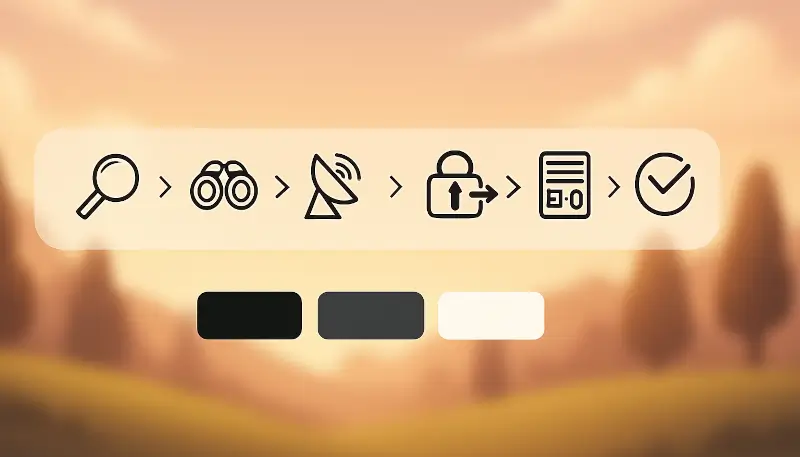
Fasi operative di un Penetration Test
Un pen test segue un percorso strutturato; le fasi variano per ambito e profondità (black/grey/white box), ma tipicamente includono:
- Pianificazione (scoping) – Definizione di obiettivi, perimetro, limiti, regole d’ingaggio e autorizzazioni formali (Lettera di Autorizzazione / Rules of Engagement). Per il cloud, rispettare le policy del provider (AWS/Azure/GCP): per la maggior parte dei test sugli asset propri non serve più pre-approvazione, ma permangono restrizioni (es. DoS, test che impattano i servizi del provider o di terzi).
- Raccolta informazioni (ricognizione) – Dati pubblici e tecnici (domini, IP, tecnologie) per delineare la superficie d’attacco.
- Scansione e analisi – Identificazione di falle (porte esposte, versioni vulnerabili, configurazioni deboli) con strumenti automatici e verifiche manuali mirate.
- Sfruttamento (exploitation) – Tentativi controllati di sfruttare le vulnerabilità per misurarne l’impatto reale su sistemi e dati, con stop conditions per evitare disservizi.
- Report e correzioni – Evidenze riproducibili (passi, richieste/risposte, PoC), valutazione del rischio, priorità (critico/alto/medio/basso) e azioni correttive chiare.
- Retest – Verifica dell’efficacia delle correzioni. È utile includere una revisione della rilevazione e logging: cosa è stato registrato, se sono scattati alert, come migliorare monitoraggio, SIEM use case ed EDR.
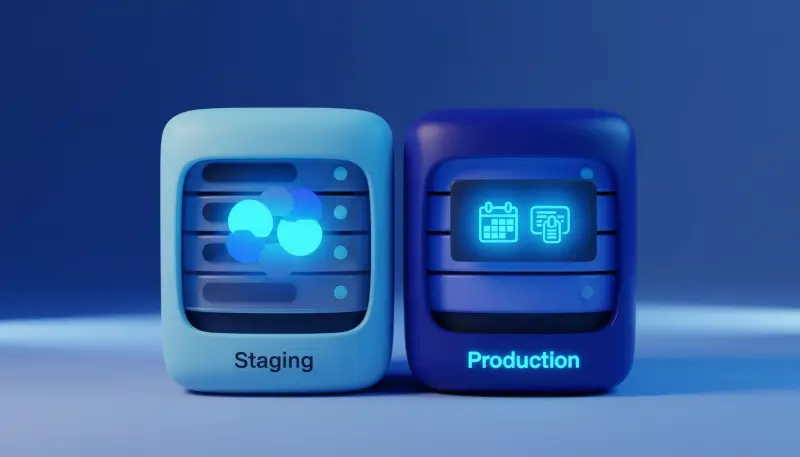
Nota su ambienti di test
Quando possibile si lavora su staging con dati mascherati. Tuttavia, per servizi esposti pubblicamente è spesso necessario testare anche in produzione, in finestre concordate, con controlli di impatto, backup/point-in-time e canale on-call attivo.
Tipologie di Penetration Test
- Web & API: autenticazione/SSO, gestione sessioni, controllo accessi (IDOR), validazione input, configurazioni server, sicurezza API.
- Reti & Infrastrutture: firewall, segmentazione, servizi esposti, movimento laterale, escalation di privilegi.
- Cloud: permessi e IAM, configurazioni di storage/bucket, servizi esposti, integrazioni on-prem, misconfiguration di servizi gestiti (nel rispetto delle policy CSP).
- Mobile/IoT: sicurezza del codice, protezione dati a riposo/sul device, comunicazioni col backend.
- Social engineering (previa autorizzazione) e red team: il red teaming testa persone, processi e detection/response su orizzonti più lunghi e obiettivi strategici; è diverso da un pen test focalizzato sull’exploitation tecnica. Nota: il social engineering non rientra nel perimetro PCI DSS standard salvo esplicita inclusione nello scope contrattuale.
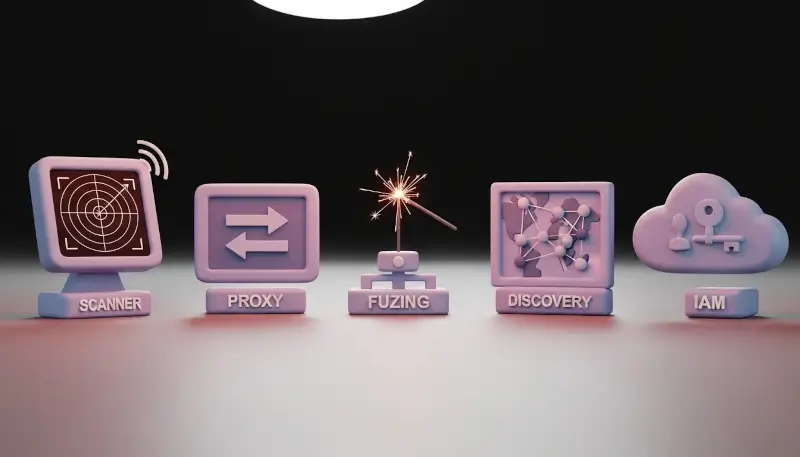
Strumenti e metodologie
Gli strumenti accelerano, ma non sostituiscono l’esperienza. Si parte da scanner di vulnerabilità, poi si passa a test mirati (proxy per intercettare/modificare richieste, fuzzing, analisi di autenticazione e sessioni; discovery ed enumeration in rete; controlli di permessi e policy in cloud).
Per dare rigore, è utile riferirsi a metodologie e standard riconosciuti:
- OWASP Testing Guide e OWASP ASVS (app/web/API)
- PTES e NIST SP 800-115 (metodologie di pen test)
- OSSTMM (approccio operativo)
- CVSS o OWASP Risk Rating (classificazione del rischio)
Nota sul risk rating: CVSS misura la gravità tecnica. Per prioritizzare correttamente è opportuno combinarla con il contesto business (esposizione, dati coinvolti, compensating controls) tramite una matrice di rischio o un risk rating OWASP arricchito.
Quando e quanto spesso effettuarlo
Il pen test non è un’attività “una tantum”. Una buona regola è eseguirlo almeno annualmente e dopo ogni cambiamento rilevante: nuove funzionalità web, migrazioni cloud, integrazioni di terze parti, esposizione di nuovi servizi o modifiche infrastrutturali. In presenza di vulnerabilità critiche pubbliche o a seguito di un data breach, è opportuno anticipare i tempi.
Le realtà con dati sensibili o pagamenti possono adottare cicli semestrali o trimestrali, alternando focus (web, rete, cloud) per coprire l’intero perimetro. Per PCI DSS, ricordare anche le cadenze specifiche (pen test annuali e post-change; verifiche di segmentazione almeno annuali e post-change; ASV scans trimestrali).
Checklist pratica per commissionare o effettuare un Penetration Test
Prima di iniziare
- Definisci obiettivi e perimetro (inclusioni/esclusioni), obiettivi di business e criteri di successo.
- Stabilisci regole d’ingaggio: finestre orarie, ambienti (prod/test), limiti di impatto, stop conditions, contatti di emergenza.
- Formalizza l’autorizzazione: Lettera di Autorizzazione e Rules of Engagement controfirmate; verifica copertura assicurativa del fornitore.
- Per il cloud, verifica e rispetta le policy del provider; evita attività vietate (es. DoS).
- Prepara documentazione utile (architettura, domini/IP, flussi critici, utenti di test), ambienti di staging e dati mascherati; predisponi backup/rollback.
Durante il test
- Richiedi aggiornamenti brevi e regolari (copertura, vulnerabilità critiche, eventuali blocchi).
- Pretendi evidenze riproducibili (passi, request/response, PoC).
- Mantieni un canale rapido per gestire incidenti o falsi positivi.
- Verifica che i tentativi siano loggati e che gli alert funzionino; raccogli insight su SIEM/EDR.
Dopo il test
- Ricevi un report strutturato: descrizione tecnica, rischio e impatto sul business, priorità, azioni correttive e stime.
- Trasforma il report in un piano di azione con responsabilità, scadenze e metriche.
- Pianifica sempre un retest e aggiorna policy e procedure sulla base delle lezioni apprese.
Quando selezioni un fornitore
- Valuta competenze e referenze, metodologia (standard adottati), copertura assicurativa, riservatezza (NDA), gestione dati e tempistiche.
- Domande utili: “Come date priorità alle vulnerabilità?”, “Fornite PoC e guida alle correzioni?”, “È incluso il retest?”, “Qual è il perimetro reale coperto in X giorni?”, “Come verificate la segmentazione PCI (se applicabile)?”.
Un pen test efficace come strumento decisionale
Un penetration test efficace non è un semplice elenco di problemi: è uno strumento decisionale che indica dove intervenire, con quale priorità e quale impatto riduci sul business. Integrato in verifiche periodiche e in una buona igiene di sicurezza, ti aiuta a mantenere una baseline robusta, prevenire incidenti e dimostrare attenzione concreta alla protezione dei dati.
Prossimi passi consigliati
- Valuta il tuo perimetro (web app, rete, cloud).
- Definisci obiettivi e regole d’ingaggio (incluso quanto testare in produzione).
- Pianifica pen test e retest.
- Trasforma il report in un piano di correzioni con scadenze e responsabilità.
Se vuoi un supporto esperto, Sito Web Sicuro può aiutarti a pianificare e svolgere un penetration test su misura e a trasformare i risultati in azioni concrete.
Puoi iniziare con un controllo preliminare del tuo sito tramite Security Checker e richiedere una consulenza dedicata.