La sicurezza informatica è oggi una priorità per ogni azienda, grande o piccola. I dati sono il nuovo patrimonio aziendale e ogni violazione può compromettere operatività, reputazione e fiducia. Malware, ransomware e phishing sono minacce reali e quotidiane. In questa guida vediamo come proteggere davvero la tua impresa, prevenendo rischi e affidandoti a soluzioni professionali.
Perché la sicurezza informatica è cruciale per le aziende
Una violazione informatica può bloccare un’azienda in pochi secondi. Dai ransomware che cifrano tutti i dati aziendali ai furti di credenziali che espongono informazioni sensibili, le minacce digitali sono sempre più sofisticate — e sempre più frequenti.
Le conseguenze non sono solo tecniche:
- Economiche, con costi per recupero dati, risarcimenti, perdita di fatturato.
- Reputazionali, con la perdita di fiducia da parte di clienti e partner.
- Legali, per la mancata protezione dei dati personali in violazione del GDPR.
Anche le piccole e medie imprese sono bersagli privilegiati: spesso sono meno protette ma gestiscono comunque dati preziosi, come informazioni su clienti, ordini, pagamenti e accessi interni.
Investire in sicurezza informatica aziendale significa prevenire questi danni prima che sia troppo tardi. E soprattutto, significa trasformare la protezione digitale in un vantaggio competitivo.
Minacce più comuni alla sicurezza informatica aziendale
Le aziende non devono temere solo l’hacker solitario: oggi le minacce arrivano da vere e proprie organizzazioni criminali, automatizzate, globali e capaci di colpire in ogni momento. Conoscerle è il primo passo per difendersi.
- Malware e ransomware
Software malevoli che infettano i sistemi aziendali per rubare, danneggiare o cifrare dati. Il ransomware, in particolare, blocca l’accesso ai file fino al pagamento di un riscatto. - Phishing e social engineering
Email fraudolente e truffe digitali che imitano comunicazioni ufficiali per indurre dipendenti a fornire credenziali, dati bancari o a cliccare su link infetti. - Vulnerabilità interne
Dispositivi obsoleti, software non aggiornato o mancanza di formazione rendono l’infrastruttura vulnerabile, anche senza un attacco esterno diretto. - Attacchi DDoS (Distributed Denial of Service)
Saturano le risorse del sito o del server rendendolo irraggiungibile, paralizzando l’operatività aziendale e danneggiando l’immagine del brand. - Accessi non autorizzati e furti di credenziali
Account condivisi, password deboli o non aggiornate sono un invito per gli attaccanti a penetrare nella rete aziendale indisturbati.
La cybersecurity aziendale oggi deve considerare ogni punto di accesso come un possibile rischio. Per questo la difesa parte da una visione complessiva e da un monitoraggio costante.
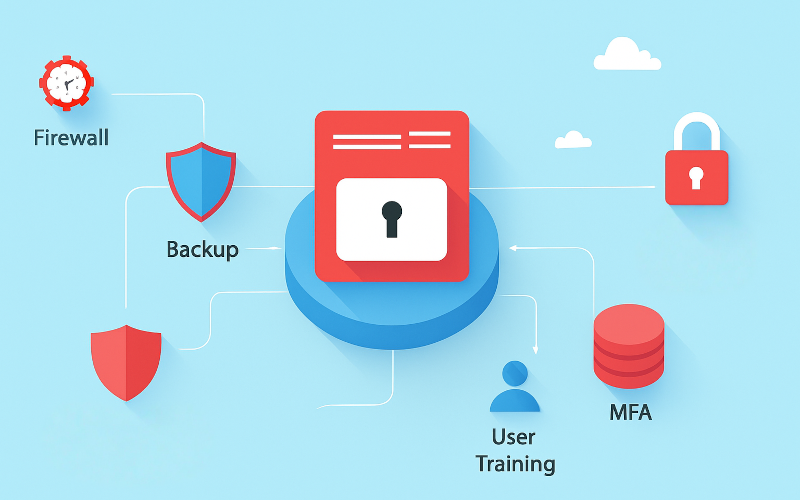
Strategie efficaci per proteggere reti, dati e sistemi
Affrontare le minacce informatiche richiede molto più di un semplice antivirus. La sicurezza informatica in azienda si basa su un insieme coordinato di tecnologie, processi e comportamenti.
- Firewall e sistemi di rilevamento delle intrusioni
Proteggono il perimetro della rete e rilevano attività sospette in tempo reale. Sono la prima barriera contro gli attacchi esterni. - Aggiornamenti e patch regolari
Molti attacchi sfruttano falle note. Mantenere sistemi operativi, software e dispositivi sempre aggiornati è essenziale per ridurre le vulnerabilità. - Backup automatizzati e sicuri
In caso di ransomware o perdita di dati, il backup rappresenta l’unico vero salvagente. Deve essere regolare, crittografato e testato periodicamente. - Autenticazione a più fattori (MFA)
Blocca l’accesso anche se le credenziali vengono rubate. L’MFA è oggi uno standard minimo per la protezione degli account. - Formazione del personale
L’anello debole della sicurezza è spesso umano. Un dipendente consapevole è la miglior difesa contro phishing e errori operativi. - Crittografia dei dati sensibili
Sia in transito che a riposo, i dati devono essere protetti. Crittografare significa renderli inutilizzabili anche in caso di furto.
Queste pratiche, applicate con costanza e supportate da strumenti affidabili, costituiscono la base della sicurezza informatica nelle aziende.
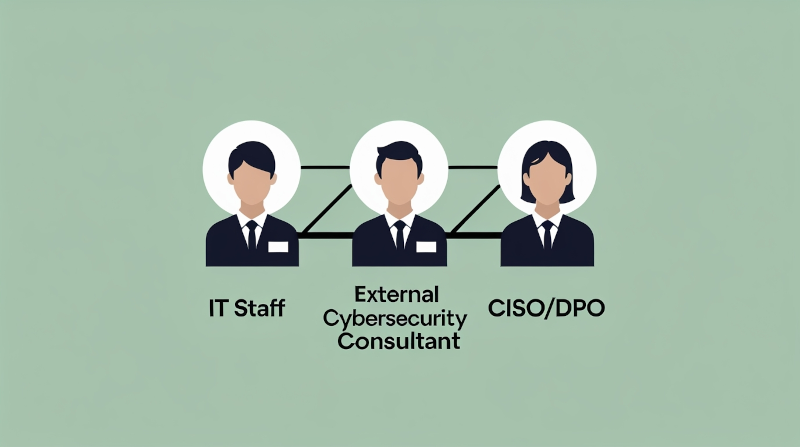
Chi deve occuparsi della sicurezza informatica in azienda
La sicurezza informatica non è solo responsabilità dell’IT. In azienda serve un approccio condiviso, in cui ruoli e competenze siano ben definiti.
Team IT interno o referente tecnico
Nelle imprese strutturate, la gestione quotidiana della sicurezza ricade su personale specializzato: sistemisti, amministratori di rete, responsabili IT. A loro spetta il compito di configurare i sistemi, monitorare le minacce e aggiornare le difese.
Consulenti esterni o Managed Service Provider (MSP)
Le PMI spesso non dispongono di un reparto dedicato. In questi casi, affidarsi a un fornitore esperto di cybersecurity aziendale garantisce competenza, rapidità d’intervento e soluzioni su misura.
CISO o DPO
In realtà più complesse, la figura del Chief Information Security Officer (CISO) o del Data Protection Officer (DPO) coordina le strategie di sicurezza e verifica la conformità normativa, in particolare al GDPR.
Tutto il personale aziendale
Ogni dipendente deve essere formato per riconoscere le minacce, seguire le policy interne e adottare comportamenti corretti. La sicurezza è una cultura, non solo una tecnologia.
Solo con una governance chiara, una formazione continua e un supporto tecnico solido è possibile costruire una cybersecurity per aziende realmente efficace.
Quando rivolgersi a professionisti della sicurezza informatica
Non tutte le minacce si possono affrontare da soli. In molti casi, affidarsi a esperti esterni è la scelta più sicura, efficiente e conveniente.
Quando manca un team interno dedicato
Se l’azienda non ha figure con competenze specifiche in cybersecurity, è fondamentale avvalersi di un partner qualificato per implementare misure efficaci di prevenzione e difesa.
Dopo un incidente o una violazione
Un attacco subito è un segnale d’allarme. Serve un audit di sicurezza per identificare le falle, contenere i danni e aggiornare l’intera infrastruttura difensiva.
In fase di crescita o trasformazione digitale
Nuove sedi, e-commerce, smart working, cloud: ogni cambiamento introduce nuove superfici d’attacco. Un fornitore specializzato può guidare l’azienda nell’adeguamento delle politiche e degli strumenti di protezione.
Per conformità normativa
Dal GDPR alla NIS2, le normative impongono adempimenti precisi. I professionisti della sicurezza sanno come garantire la compliance, evitando sanzioni e proteggendo i dati sensibili.
La sicurezza informatica aziendale non è più un lusso, ma una condizione indispensabile per lavorare, crescere e proteggere il proprio business. Ogni dato perso, ogni sistema bloccato, ogni attacco riuscito ha un costo economico e reputazionale difficile da recuperare.
Vuoi mettere in sicurezza la tua azienda e dormire sonni tranquilli?
Richiedi una consulenza gratuita con i nostri esperti: analizziamo la tua infrastruttura, identifichiamo le vulnerabilità e ti proponiamo un piano su misura per proteggere davvero i tuoi dati, i tuoi sistemi e il tuo business.